Thème
Credentials
URL : /organizations/{orgId}/credentials • Menu : Suivi des activités ▸ Credentials • Permission requise : credential_read (+ credential_create, credential_update, credential_rotate, credential_delete pour agir)
Liste des jetons d'authentification utilisés pour les échanges entre votre organisation et la plateforme (REST ou SFTP).
Layout
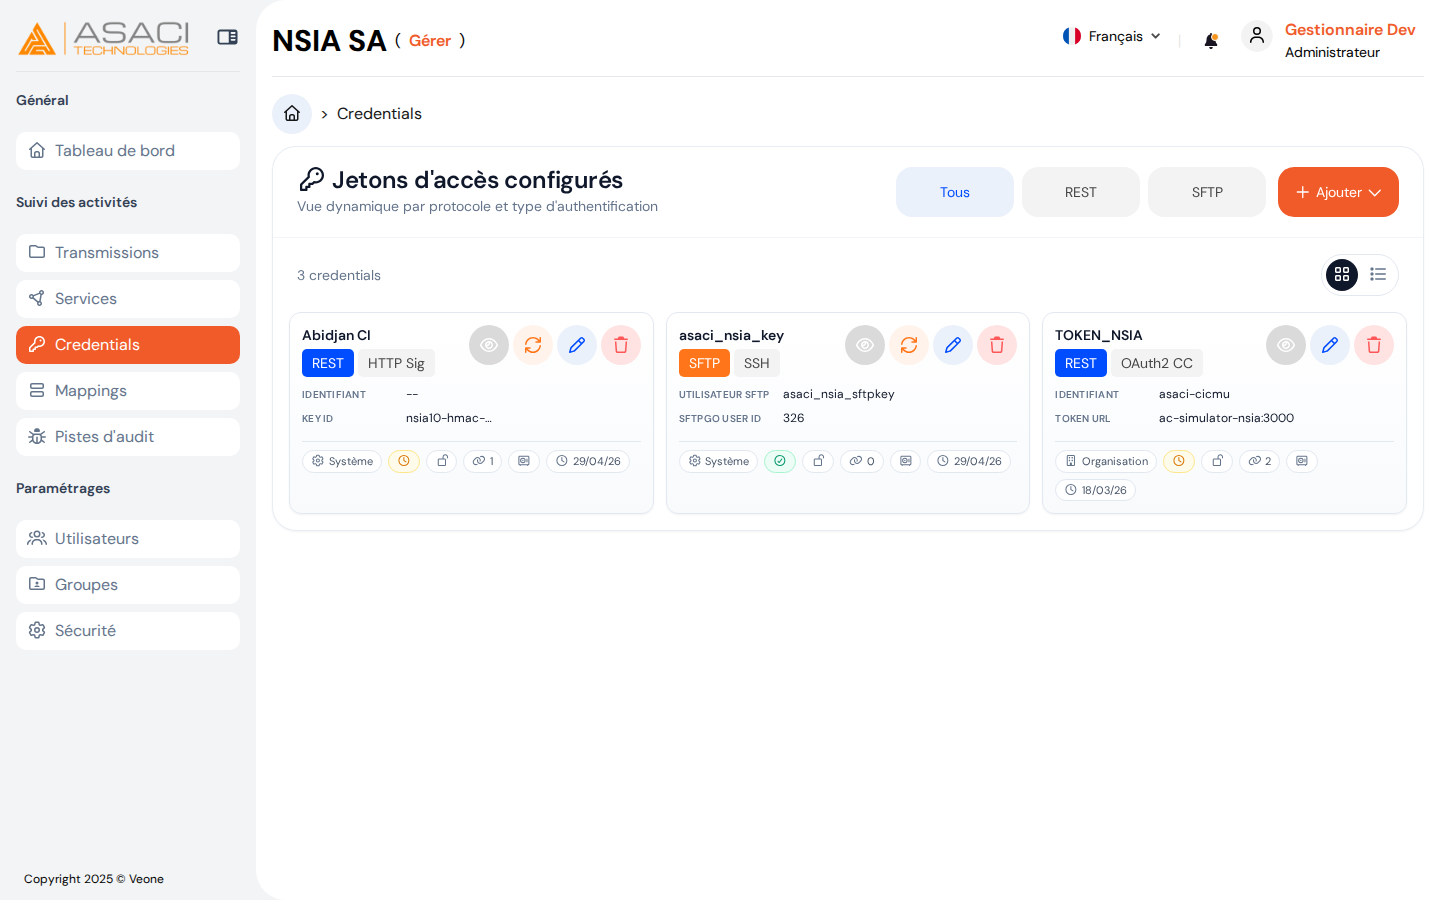
Titre de la page : « Jetons d'accès configurés ».
Les credentials sont affichés sous forme de cartes (pas de tableau). Trois filtres rapides en haut : Tous, REST, SFTP. Bouton orange « Ajouter » en haut à droite.
Chaque carte affiche :
- Libellé (
label) - Type d'authentification (tag coloré)
- Mode de provisionnement
- Statut (
Actif,PROVISIONED, etc.) - Actions sur la carte (selon votre rôle et le type de credential) :
| Icône | Action | Visibilité |
|---|---|---|
| 👁️ | Révéler la valeur — affiche temporairement la valeur secrète en clair (utile juste après une rotation, avant fermeture du volet). | Selon le type — uniquement quand la valeur est encore récupérable. |
| 🔒 | Verrouillage — indique que la valeur secrète n'est plus relisible (déjà fermée, ou stockée en Vault write-only). | Cadenas grisé = valeur scellée. |
| 🖊️ bleu | Modifier les champs non sensibles (libellé, URL du token endpoint, paramètres OAuth2 non secrets…). | Toujours, si vous avez credential_update. |
| 🔄 rouge | Rotation — régénère la valeur secrète. | Si vous avez credential_rotate. |
| 🗑️ rouge | Supprimer — supprime le credential (irréversible — voir l'avertissement plus bas). | Si vous avez credential_delete. |
Types d'authentification
REST
| Type | Description |
|---|---|
API_KEY | Clé API dans un en-tête HTTP. |
HTTP_SIGNATURE | Signature cryptographique de la requête (Cavage draft). |
OAUTH2_CLIENT_CREDENTIALS | OAuth2 via client_id/client_secret. |
OAUTH2_PLUS_HTTP_SIGNATURE | OAuth2 + signature combinés. |
SFTP
| Type | Description |
|---|---|
SSH_KEY | Authentification par clé SSH publique. |
Modes de provisionnement
| Mode | Qui fournit la valeur ? | Usage typique |
|---|---|---|
SELF_PROVIDED | Vous fournissez la clé. | Flux sortant ASACI (la plateforme appelle votre système avec votre clé). |
SYSTEM_PROVIDED | La plateforme génère la clé. | Flux entrant ASACI (votre système appelle la plateforme avec une clé fournie). |
Statut de provisionnement
| Valeur | Signification |
|---|---|
PENDING | Création en cours. |
PROVISIONED | Provisionné — opérationnel. |
FAILED | Échec — intervention requise. |
Champs selon le type
API_KEY
apiKeyheaderName(ex.X-API-Key)
HTTP_SIGNATURE
httpSignatureKeyId— identifiant de clé opaque (lettres, chiffres,.,_,-, 3-100 caractères). C'est la valeur transportée dans le headerSignature(keyId="...") pour retrouver la bonne clé.httpSignatureAlgorithm—rsa-sha256(défaut),ecdsa-sha256ouhmac-sha256.- Selon l'algorithme choisi, le formulaire affiche le champ pertinent :
rsa-sha256/ecdsa-sha256→httpSignaturePublicKey: votre clé publique, au format PEM (-----BEGIN PUBLIC KEY-----) ou base64 nu (SPKI). Vous signez avec votre clé privée, la plateforme vérifie avec cette clé publique.hmac-sha256→httpSignatureSecret: secret partagé encodé en base64 (stocké en coffre, jamais réaffiché). Pas de clé publique dans ce mode.
OAUTH2_CLIENT_CREDENTIALS
clientIdclientSecrettokenUrl
OAUTH2_PLUS_HTTP_SIGNATURE
Combine les champs OAuth2 + HTTP_SIGNATURE.
SSH_KEY (SFTP)
sftpUsernamesftpPublicKey(OpenSSH)diskQuotaMb,maxFileSizeMb,maxConnections,bandwidthLimitMbps
Contrat de signature (HTTP_SIGNATURE)
Pour que chaque partie puisse vérifier les requêtes de l'autre, les éléments signés sont déclarés dans le header Signature lui-même (paramètre headers) :
Signature: keyId="partner-key-01",algorithm="hmac-sha256",headers="(request-target) date digest",signature="<base64>"Éléments signés
| Élément | Contenu |
|---|---|
(request-target) | Méthode HTTP en minuscules + espace + chemin (ex. post /webhooks/notifications) |
date | La valeur du header Date de la requête (format date HTTP standard) |
digest | La valeur du header Digest : SHA-256= suivi du base64 du SHA-256 du corps de la requête |
Le header Digest est vérifié contre le corps réel : toute altération du payload invalide la requête, même si la signature est correcte.
Chaîne à signer
Une ligne nom: valeur par élément (noms d'en-têtes en minuscules), jointes par \n, dans l'ordre exact du paramètre headers :
(request-target): post /webhooks/notifications
date: Tue, 18 Aug 2026 08:00:00 GMT
digest: SHA-256=X48E9qOokqqrvdts8nOJRJN3OWDUoyWxBf7kbu9DBPE=
La signature est le HMAC-SHA256 (secret partagé, décodé du base64) ou la signature RSA/ECDSA-SHA256 (clé privée) de cette chaîne, encodée en base64.
Règles d'interopérabilité
- La plateforme émet ses requêtes signées avec
headers="(request-target) date digest". - Pour vos requêtes entrantes, déclarez toujours explicitement le paramètre
headerset signez au minimum(request-target),dateetdigest. - La signature voyage dans le header
Signature(forme conforme au draft Cavage). - Avec
OAUTH2_PLUS_HTTP_SIGNATURE: le jeton OAuth2 voyage dansAuthorization: Bearer …et la signature dans le headerSignature, séparément.
Créer un credential
Bouton orange « Ajouter » en haut à droite. Volet « Configurer credential REST » ou SFTP :
- Saisissez un libellé clair.
- Choisissez le mode (
SELF_PROVIDED/SYSTEM_PROVIDED). - Choisissez le type d'authentification.
- Remplissez les champs spécifiques au type.
- Cliquez sur « Configurer ».
Mode SYSTEM_PROVIDED
La valeur générée est affichée une seule fois dans le volet — copiez-la ou téléchargez-la immédiatement. Une fois fermée, elle n'est plus récupérable (il faudrait refaire une rotation).
Rotation et suppression
- 🔄 Rotation : régénère la valeur sans supprimer le credential. Voir Renouveler un credential.
- 🗑️ Supprimer : suppression définitive — casse immédiatement tous les services qui dépendent du credential. À utiliser avec précaution. (Le verbe « révoquer » est parfois employé dans les communications internes — c'est strictement la même action.)
Sécurité
- Les valeurs sensibles (
clientSecret,apiKey, clé privée) sont chiffrées en base et jamais réaffichées après création. - Toutes les opérations sont tracées dans la piste d'audit (
partner.credentials_updated).
Voir aussi
- Renouveler un credential — parcours de rotation.
- Services configurés — services qui consomment ces credentials.