Thème
Groupes
URL : /groups • Menu : Paramétrages ▸ Groupes • Permission requise : organization_read (+ internal_org_group_mgt_* pour agir)
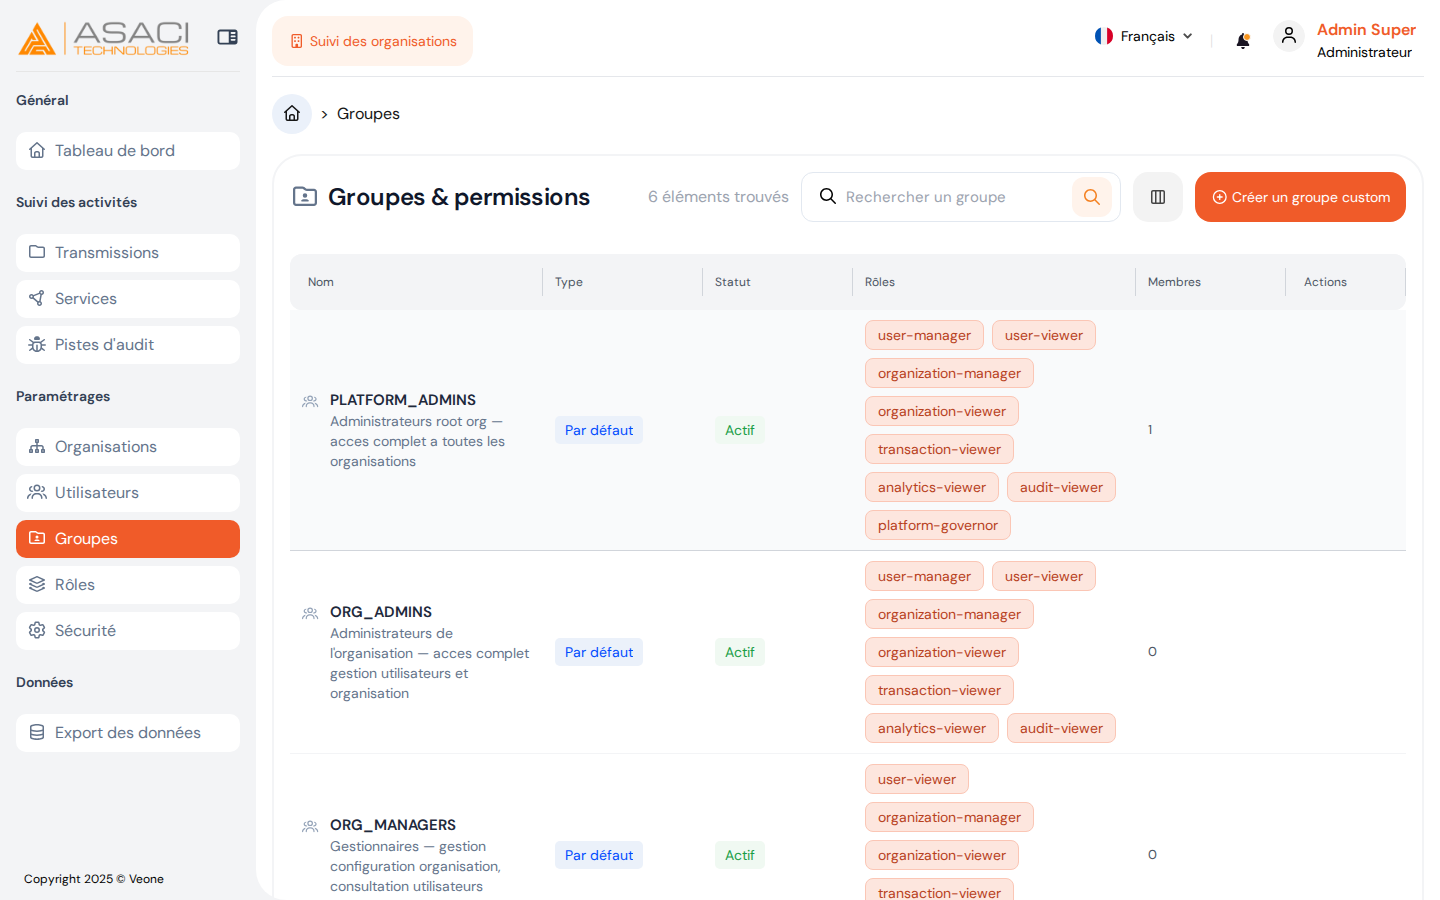
Liste des groupes qui associent des utilisateurs à des rôles. Le chaînage est : utilisateur → groupe → rôle → permission.
Colonnes
| Colonne | Signification |
|---|---|
| Nom | Identifiant (ex. PLATFORM_ADMINS, ORG_ADMINS). |
| Type | Par défaut ou Custom. |
| Statut | PENDING_PROVISIONING, ACTIVE, PROVISIONING_FAILED. |
| Rôles | Rôles attribués (tags colorés). |
| Membres | Nombre d'utilisateurs membres. |
| Actions | Modifier ✏️, Supprimer 🗑️ (custom uniquement). |
Groupes par défaut
Les groupes par défaut sont créés automatiquement lors du démarrage de la plateforme (côté plateforme) et lors de la création de chaque organisation (côté organisation).
Groupe plateforme
| Groupe | Description | Rôles attribués |
|---|---|---|
PLATFORM_ADMINS | Administrateurs root — accès complet à toutes les organisations. | user-manager, user-viewer, organization-manager, organization-viewer, transaction-viewer, analytics-viewer, audit-viewer, platform-governor |
Groupes d'organisation
| Groupe | Description | Rôles attribués |
|---|---|---|
ORG_ADMINS | Administrateurs de l'organisation — accès complet. | user-manager, user-viewer, organization-manager, organization-viewer, transaction-viewer, analytics-viewer, audit-viewer |
ORG_MANAGERS | Gestionnaires — configuration organisation + consultation utilisateurs. | user-viewer, organization-manager, organization-viewer, transaction-viewer, analytics-viewer, audit-viewer |
ORG_OPERATORS | Opérateurs — consultation utilisateurs, transactions, audit. | user-viewer, organization-viewer, transaction-viewer, audit-viewer |
ORG_VIEWERS | Lecteurs — consultation utilisateurs, organisations, transactions. | user-viewer, organization-viewer, transaction-viewer, analytics-viewer |
INFO
Les groupes par défaut ne peuvent pas être supprimés. Leur contenu (rôles attribués) peut évoluer avec les versions de la plateforme.
Statuts d'un groupe
| Statut | Signification |
|---|---|
PENDING_PROVISIONING 🟠 | Création côté IDP en cours. |
ACTIVE (Actif) 🟢 | Groupe opérationnel. |
PROVISIONING_FAILED 🔴 | Échec de création — intervention requise. |
Créer un groupe custom
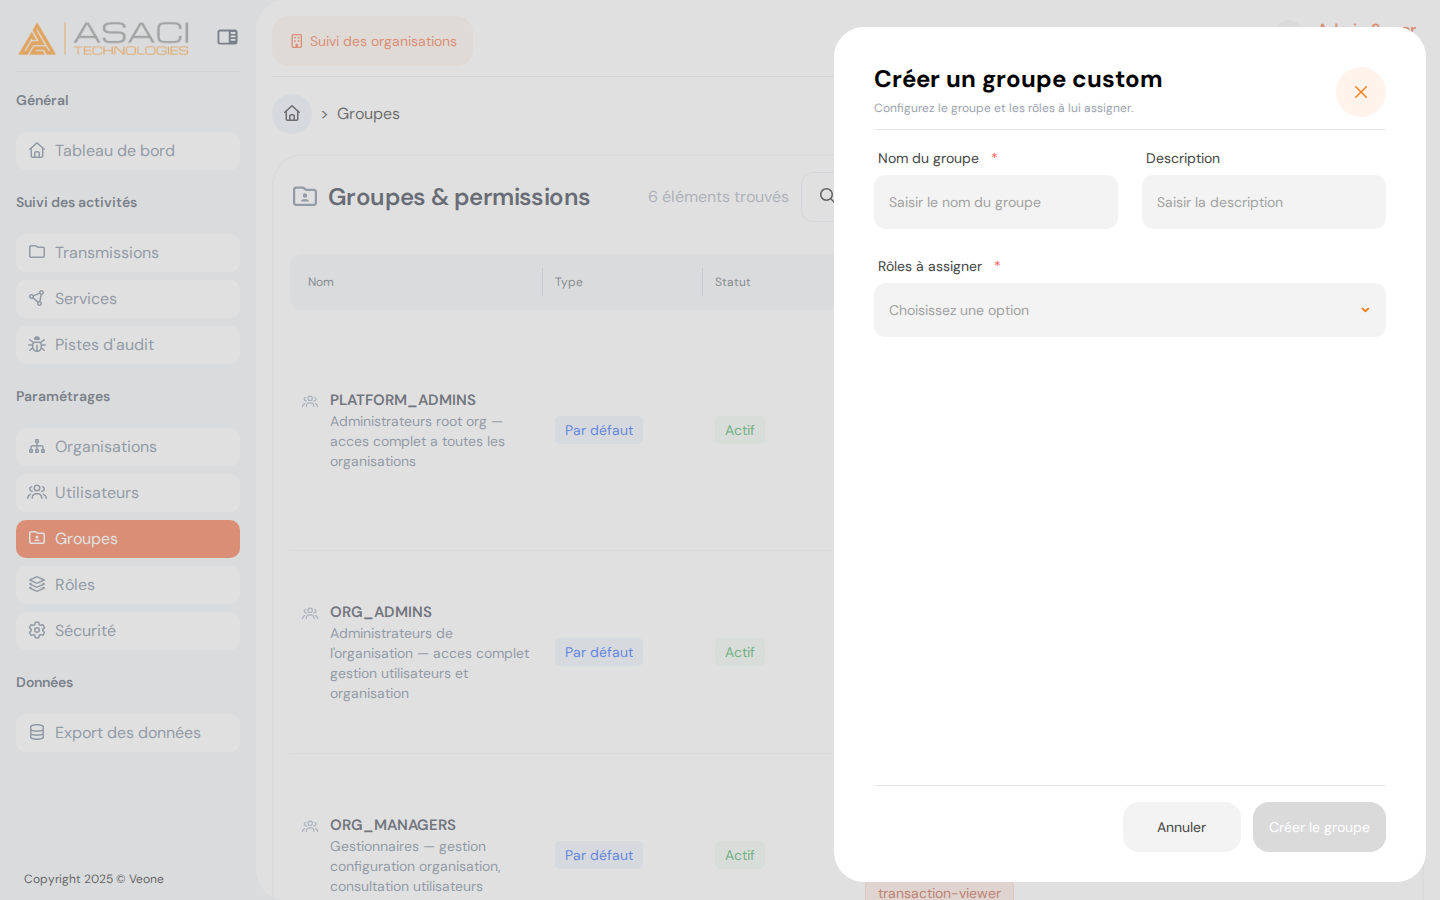
Bouton orange « Créer un groupe custom » — volet latéral :
| Champ | Commentaire |
|---|---|
| Nom du groupe | Identifiant unique. Majuscules recommandées. Requis. |
| Description | Description fonctionnelle. |
| Rôles à assigner | Sélection parmi les rôles disponibles. Requis. |
Modifier un groupe
Action ✏️ Modifier :
- Renommer, mettre à jour la description.
- Ajouter / retirer des rôles.
Les modifications sont immédiatement appliquées à tous les membres du groupe.
Supprimer un groupe custom
Action 🗑️ Supprimer. Les utilisateurs membres perdent les rôles conférés par ce groupe (ils conservent ceux de leurs autres groupes).
Principes de sécurité
- Principe du moindre privilège — n'attribuez que les rôles strictement nécessaires.
- Séparation des pouvoirs — évitez qu'un même utilisateur cumule des rôles conflictuels (ex.
user-manager+audit-viewersur la même personne). - Revue trimestrielle — vérifiez la composition des groupes à privilège élevé (
PLATFORM_ADMINS,ORG_ADMINS).
Voir aussi
- Rôles — référentiel des rôles et permissions.
- Organisations — Fiche ▸ Groupes — groupes d'une seule organisation.